

 로그인
릴리즈 노트 #8 (2026.08)
신규 기능
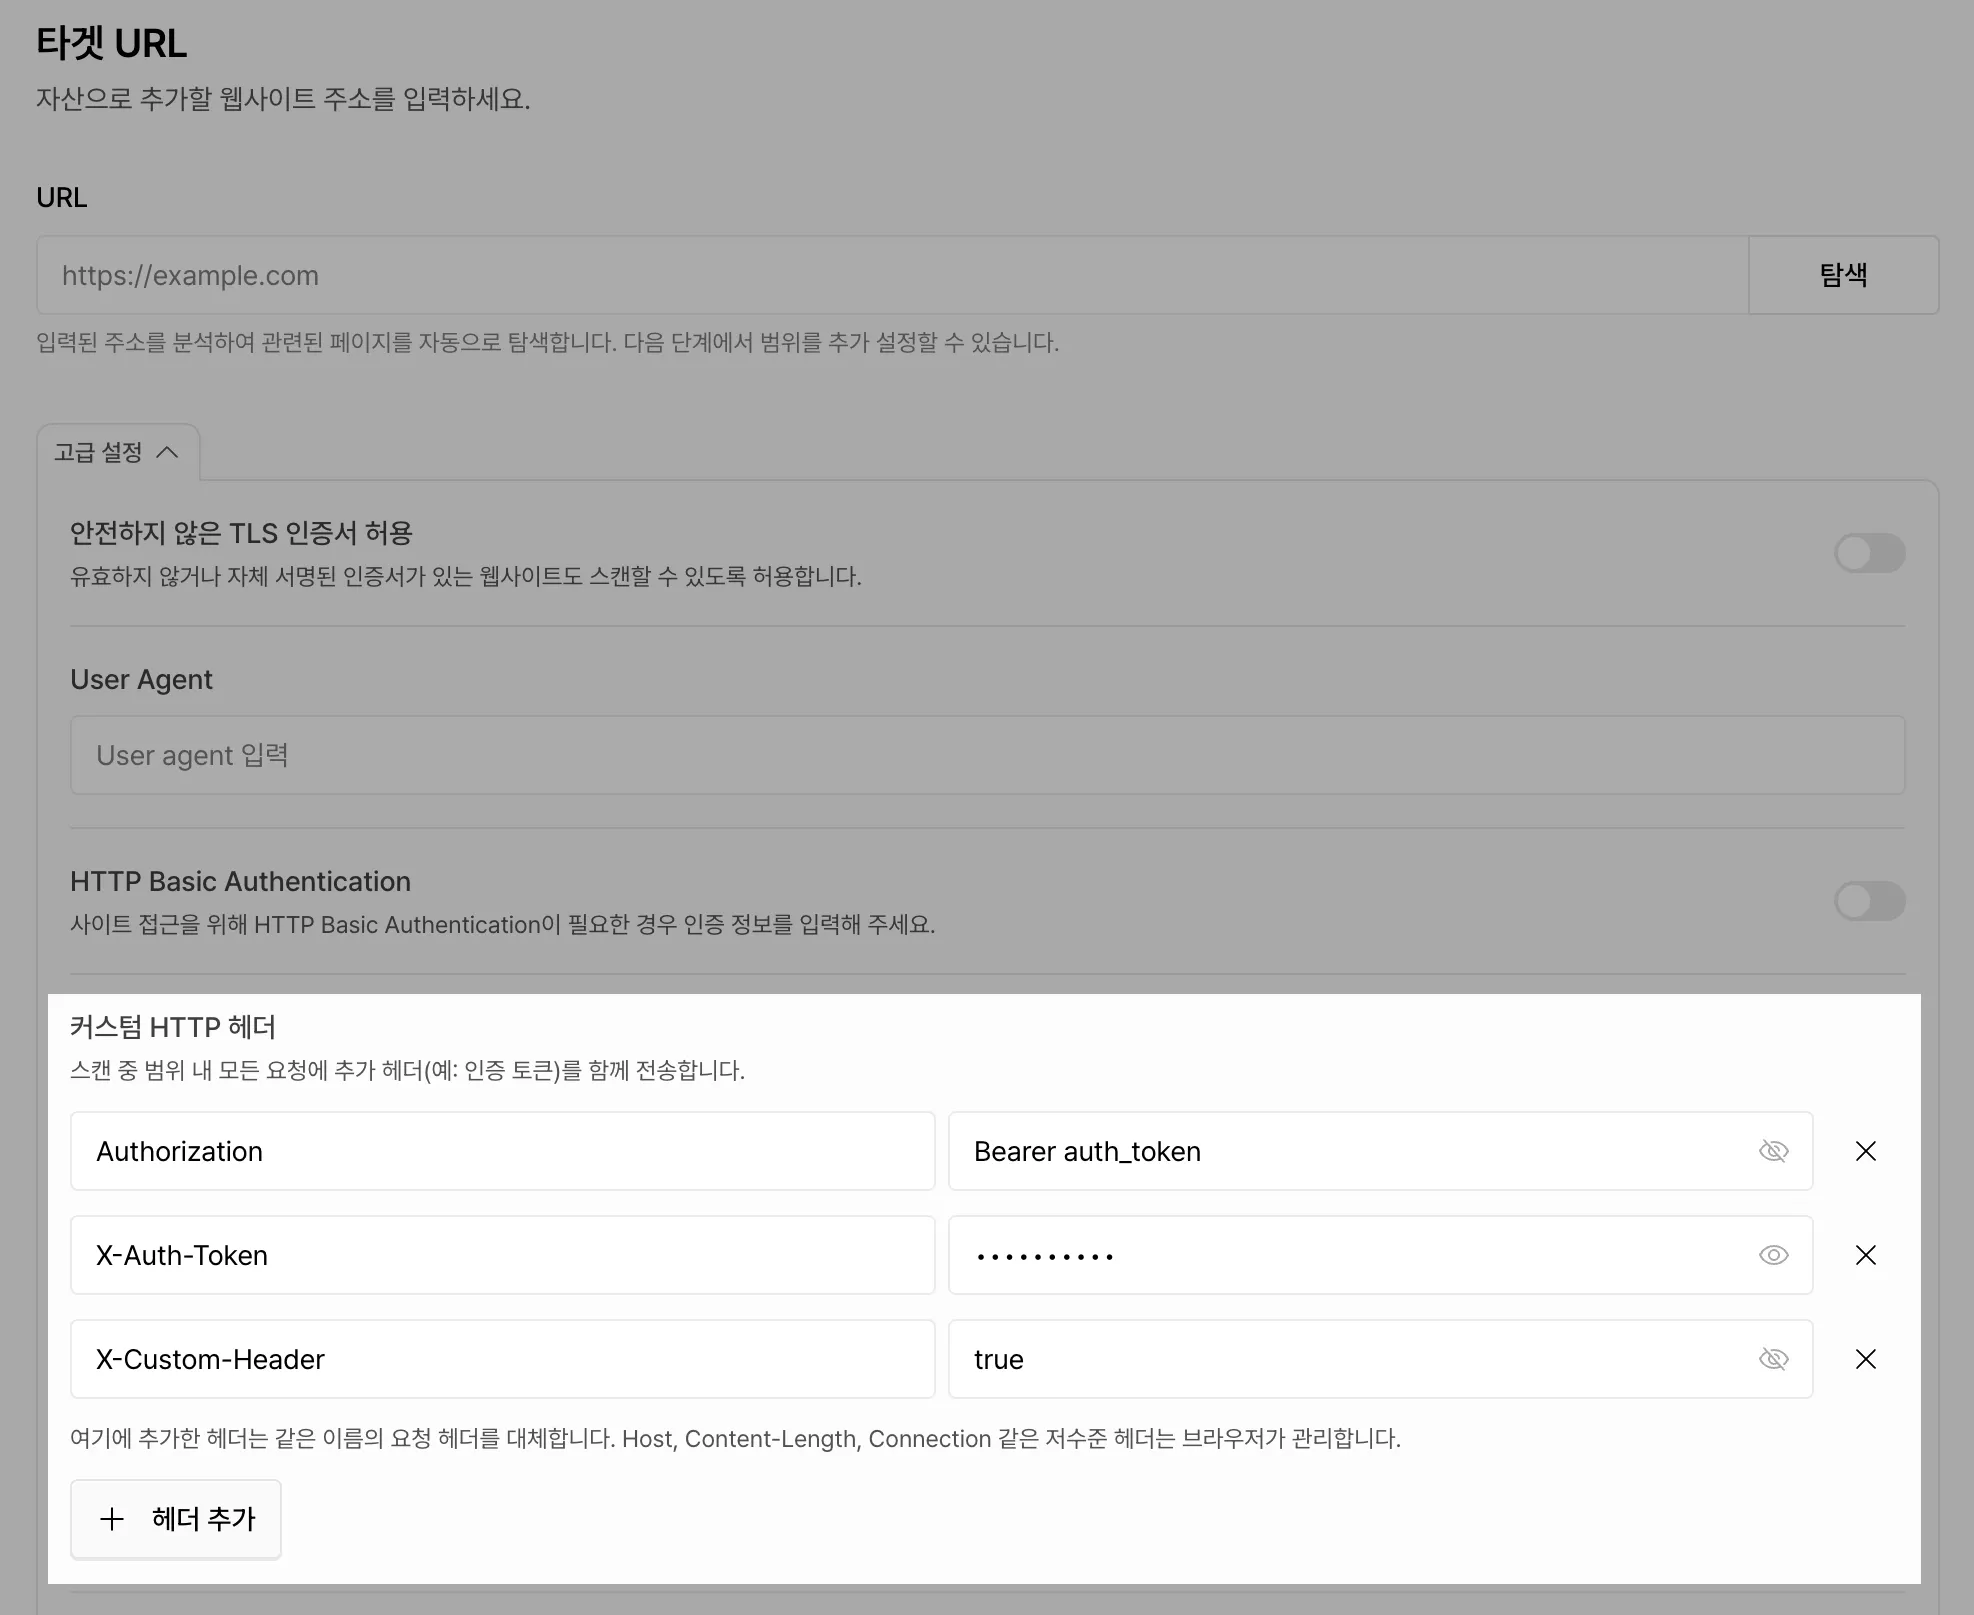
섹션 제목: “신규 기능”커스텀 HTTP 헤더 설정
섹션 제목: “커스텀 HTTP 헤더 설정”자산 및 스캔을 생성할 때 커스텀 HTTP 헤더를 설정할 수 있는 기능이 추가되었습니다. 인증 헤더와 같이 타겟 URL을 스캔하기 위해 별도의 헤더가 필요한 경우 커스텀 HTTP 헤더를 추가해 주세요.
개선 사항
섹션 제목: “개선 사항”취약점 보고서 가독성 개선
섹션 제목: “취약점 보고서 가독성 개선”- 같은 유형의 취약점이 일관된 방식으로 표기되도록 제목의 형식을 통일했습니다.
- 각 항목 간의 역할을 명확히 분리해 중복되는 내용을 줄였습니다.
설명 (Description) 항목
섹션 제목: “설명 (Description) 항목”- 첫 문장에서 바로 핵심을 파악할 수 있도록 “무슨 일이 일어날 수 있는가”를 먼저 설명합니다.
영향 (Impact) 항목
섹션 제목: “영향 (Impact) 항목”- “실제로 입증된 영향”과 “특정 조건에서 발생 가능한 영향”을 구분하여 표기합니다.
- 기술 용어보다 비즈니스 결과 중심으로 서술하고, 노출되는 데이터의 유형을 구체적으로 명시합니다.
취약점 판단 근거 및 재현 방법 (Rationale / Steps to reproduce) 항목
섹션 제목: “취약점 판단 근거 및 재현 방법 (Rationale / Steps to reproduce) 항목”- 정형화된 재현 단계를 제공합니다. 실제 요청과 발췌한 응답을 단계별로 정리해 재현 및 검증에 바로 활용할 수 있습니다.
- 로그인 정보나 토큰과 같이 민감한 정보는 마스킹 처리됩니다.
한국어 보고서
섹션 제목: “한국어 보고서”- 영어 번역투를 개선하여 자연스러운 문장으로 다듬었습니다.
- 보고서 전반적으로 보안 용어를 일관되게 사용하도록 개선했습니다.
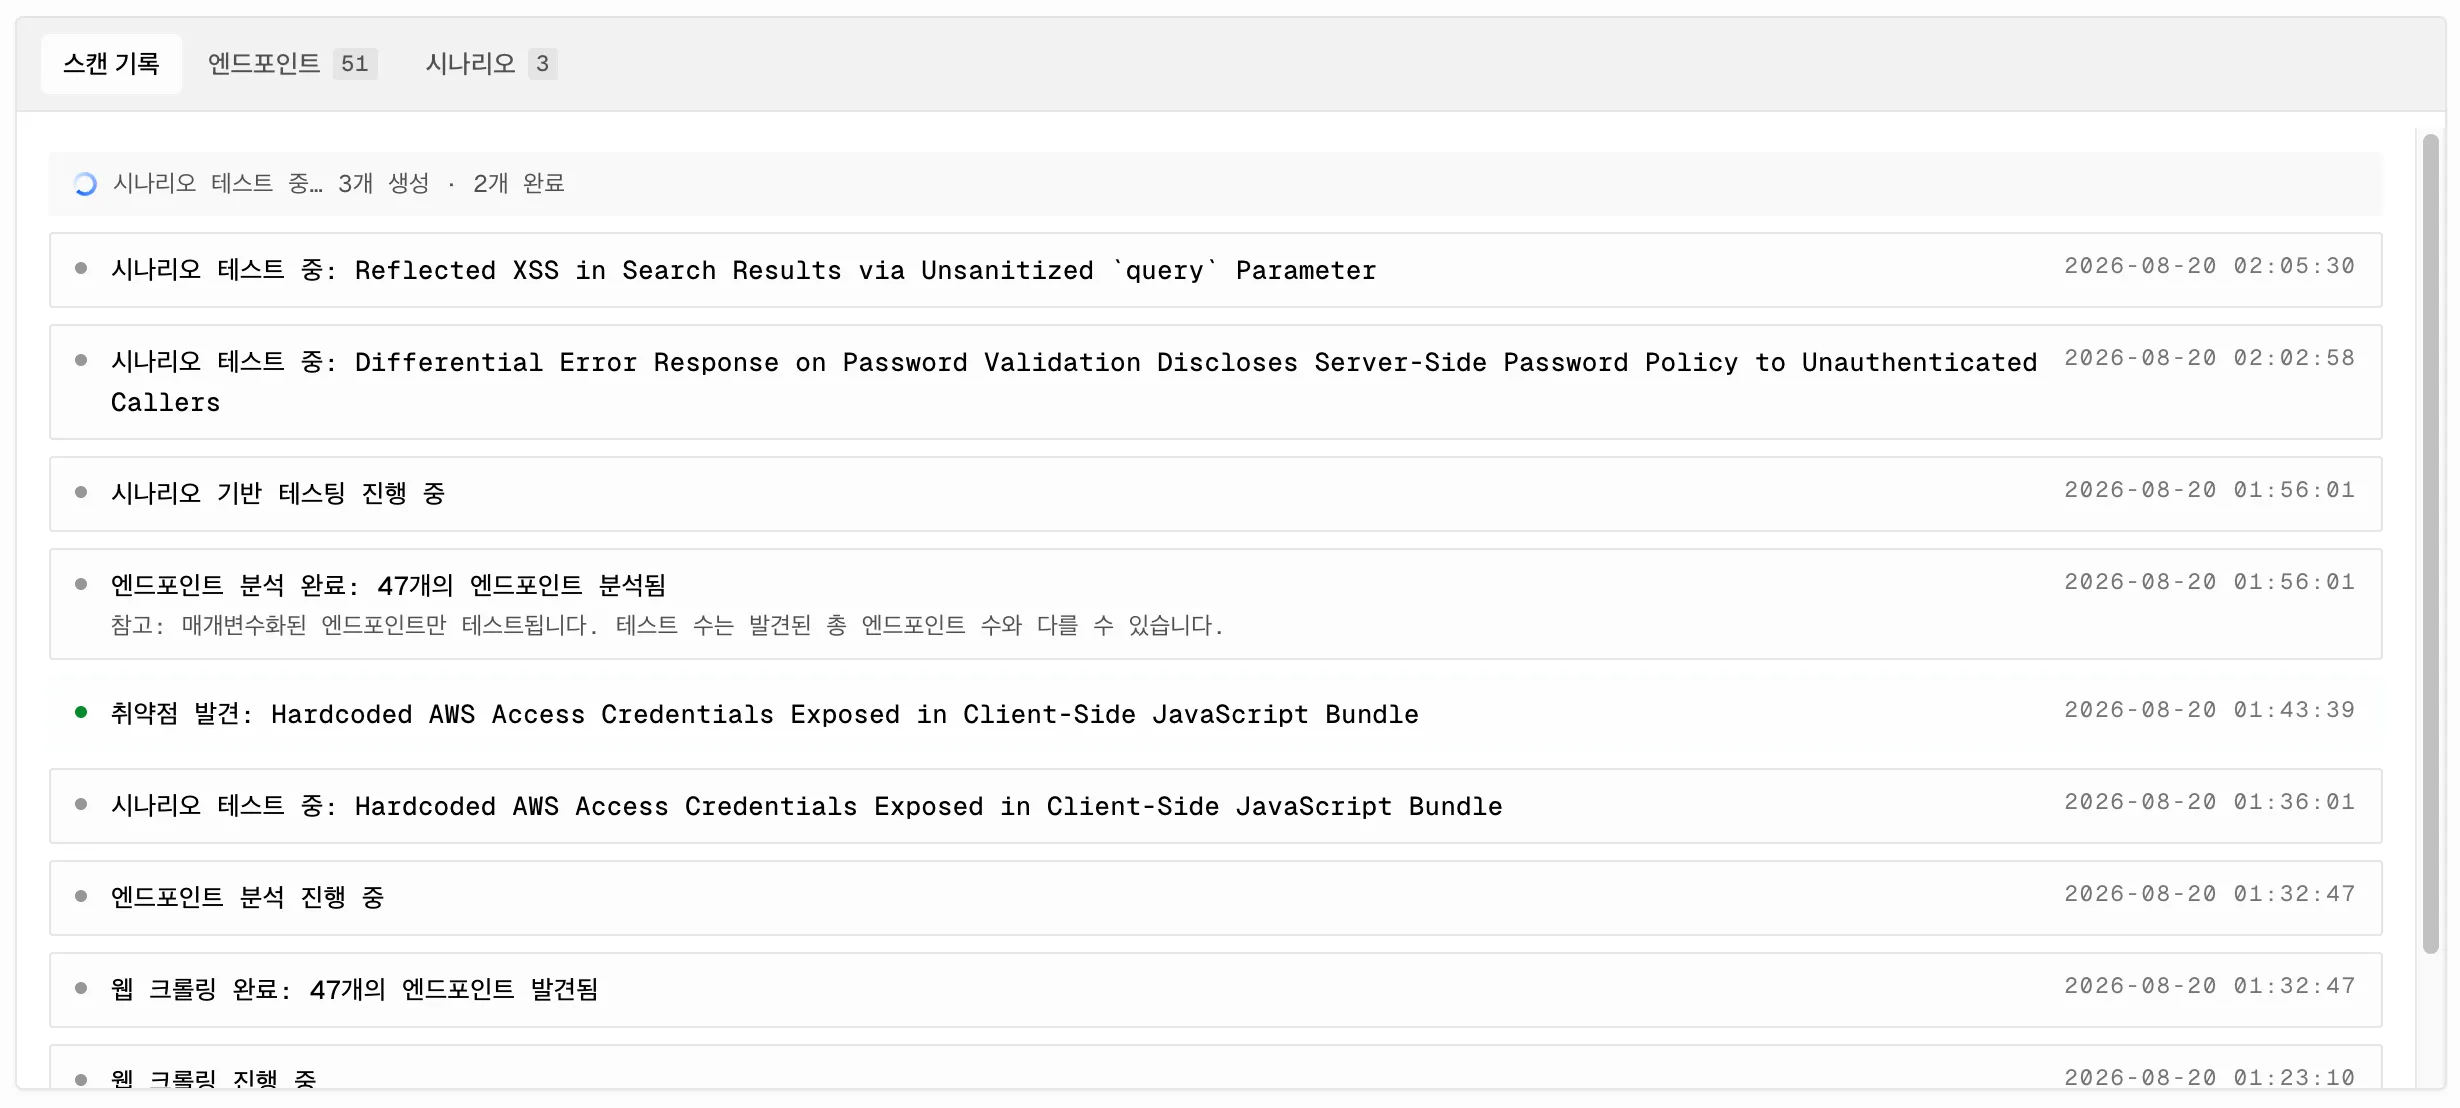
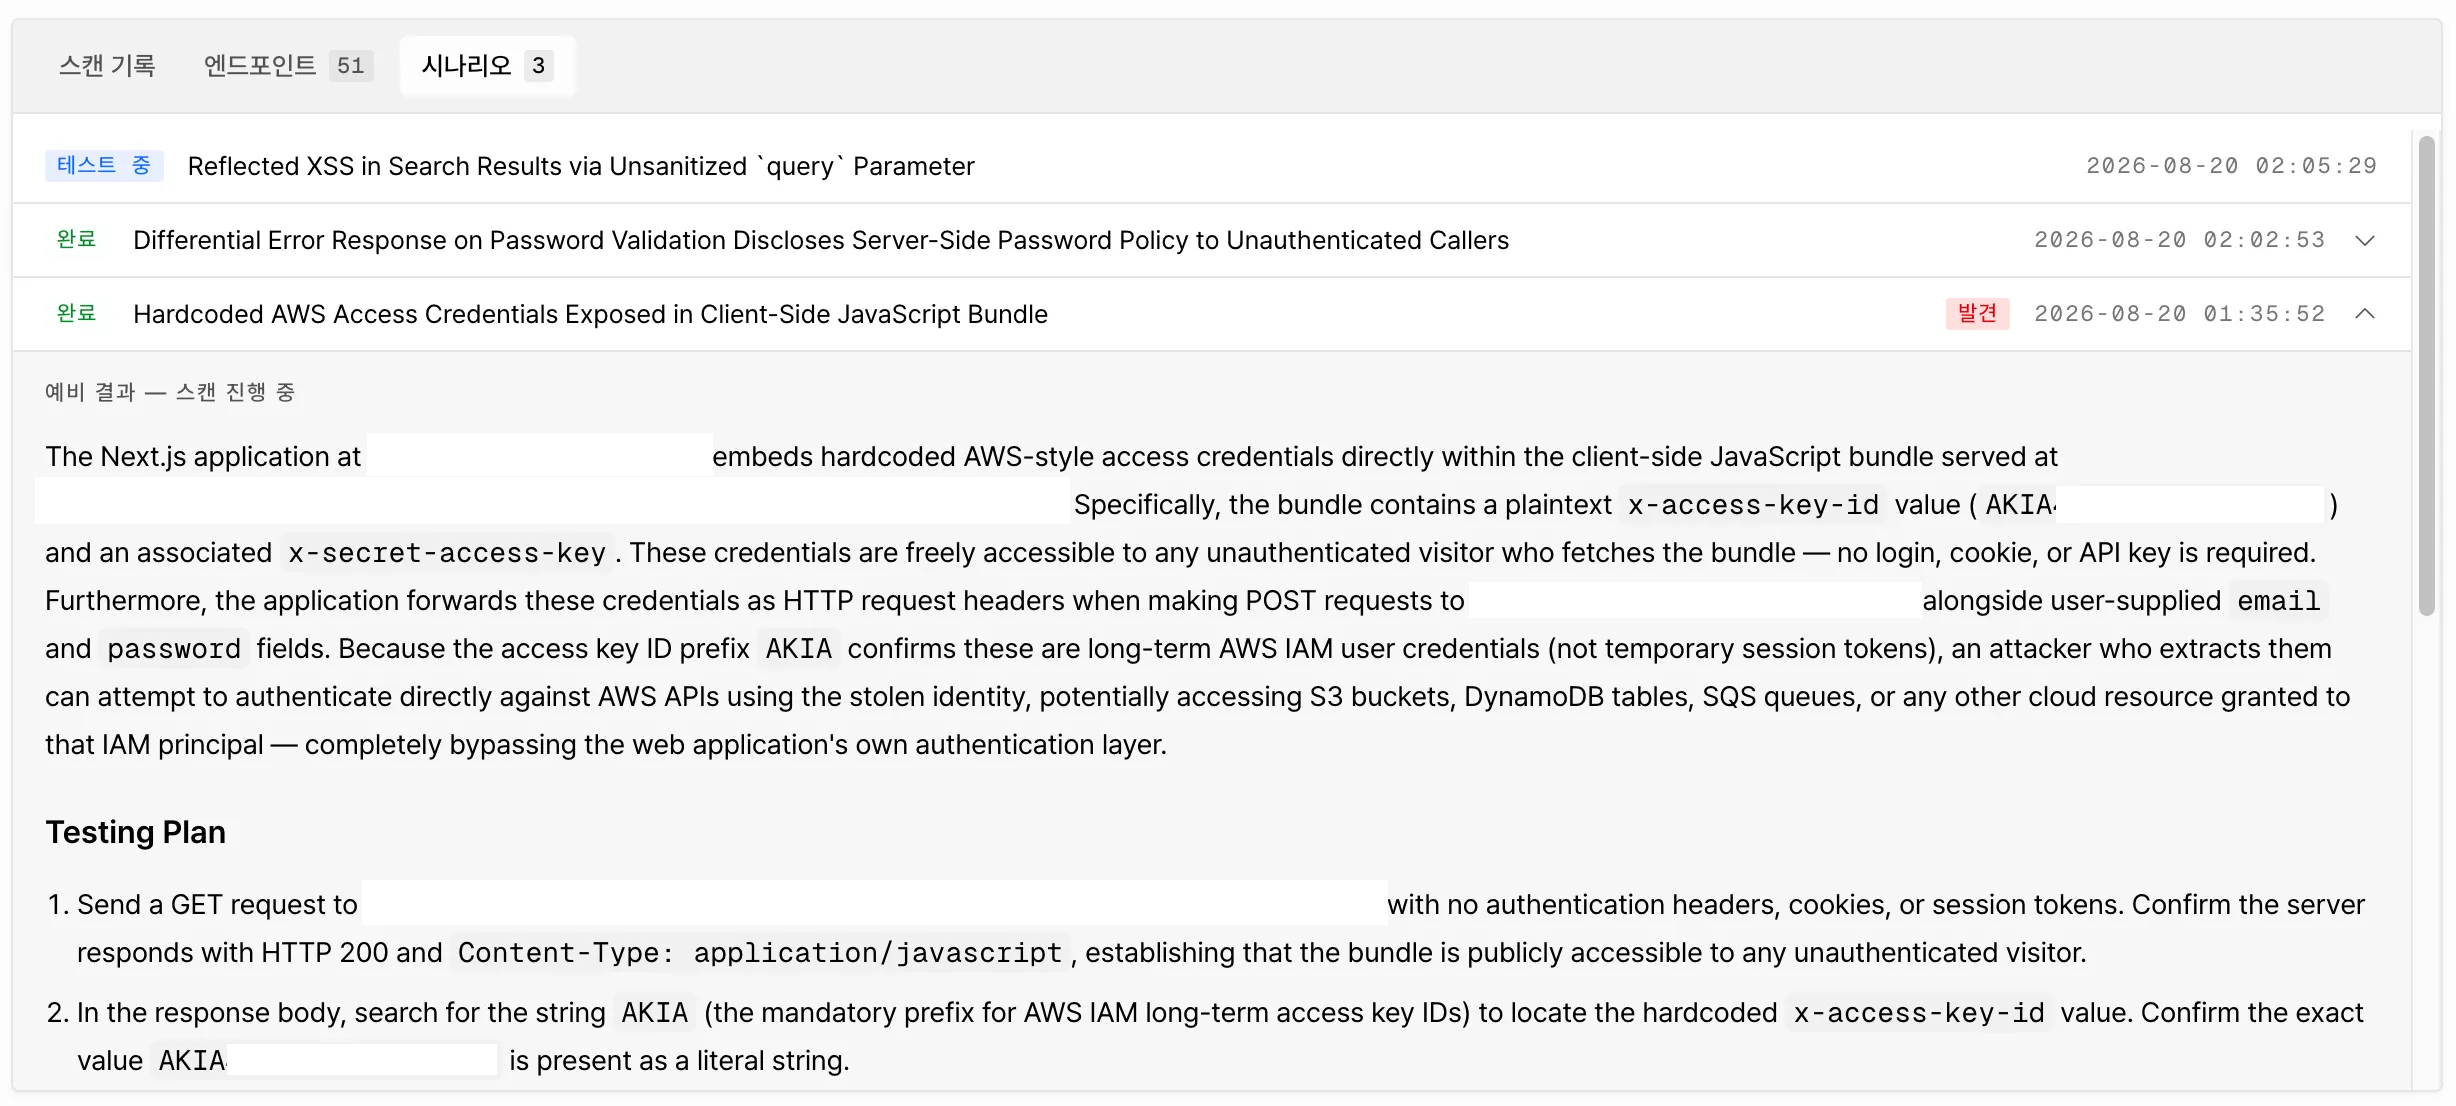
스캔 진행 상황 가시성 개선
섹션 제목: “스캔 진행 상황 가시성 개선”진행 중인 스캔의 현황을 자세하고 명확하게 파악할 수 있도록 스캔 기록 및 발견한 시나리오 뷰를 개선했습니다. 현재 어느 부분을 분석 중인지, 어떤 분석을 마쳤는지에 대한 기록을 보다 자세하게 확인해보실 수 있습니다.
타겟 URL 검증 실패 메시지 개선
섹션 제목: “타겟 URL 검증 실패 메시지 개선”자산 생성 과정 중 타겟 URL 검증에 실패했을 때, 실패 케이스를 구체화하여 보다 명확한 실패 원인을 안내하도록 문구를 개선했습니다.